SC-200 문제 6
조직 내 다른 사용자들이 로그인에 사용한 적이 없는 위치에서 사용자가 로그인하려고 시도할 경우 보안 경고를 받아야 합니다.
어떤 이상 탐지 정책을 사용해야 할까요?
어떤 이상 탐지 정책을 사용해야 할까요?
SC-200 문제 7
Azure 가상 머신의 기술 요구 사항을 충족하는 솔루션을 추천해야 합니다. 추천 사항에는 무엇을 포함해야 할까요?
SC-200 문제 8
VM1이라는 이름의 가상 머신이 포함된 Azure 구독이 있으며, 해당 가상 머신은 Microsoft Defender for Cloud를 사용합니다. Microsoft Defender for Cloud는 Azure Monitor Agent를 사용하도록 자동 프로비저닝이 구성되어 있습니다.
VM1에서 PowerShell의 의심스러운 사용에 대한 오탐 경고를 억제하는 경고 억제 규칙을 만들려면 어떻게 해야 할까요? 먼저 무엇을 해야 할까요?
VM1에서 PowerShell의 의심스러운 사용에 대한 오탐 경고를 억제하는 경고 억제 규칙을 만들려면 어떻게 해야 할까요? 먼저 무엇을 해야 할까요?
SC-200 문제 9
핫스팟 질문
Sub1이라는 Azure 구독이 있습니다. Sub1에는 SW1이라는 Microsoft Sentinel 작업 영역과 Windows Server를 실행하는 VM1이라는 가상 머신이 포함되어 있습니다. SW1은 AMA 커넥터를 통해 Windows 보안 이벤트를 사용하여 VM1에서 보안 로그를 수집합니다.
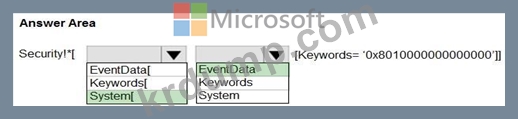
VM1에서 수집하는 이벤트 범위를 제한해야 합니다. 솔루션은 감사 실패 이벤트만 수집하도록 보장해야 합니다.
커넥터에 대한 필터 표현식을 어떻게 완성해야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하십시오.
참고: 정답 하나당 1점입니다.

Sub1이라는 Azure 구독이 있습니다. Sub1에는 SW1이라는 Microsoft Sentinel 작업 영역과 Windows Server를 실행하는 VM1이라는 가상 머신이 포함되어 있습니다. SW1은 AMA 커넥터를 통해 Windows 보안 이벤트를 사용하여 VM1에서 보안 로그를 수집합니다.
VM1에서 수집하는 이벤트 범위를 제한해야 합니다. 솔루션은 감사 실패 이벤트만 수집하도록 보장해야 합니다.
커넥터에 대한 필터 표현식을 어떻게 완성해야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하십시오.
참고: 정답 하나당 1점입니다.
SC-200 문제 10
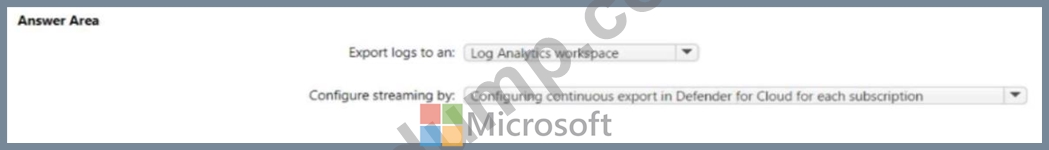
Microsoft Defender for Cloud가 활성화된 향상된 보안 기능을 갖춘 Azure 구독이 100개 있습니다. 모든 구독은 단일 Azure AD 테넌트에 연결되어 있습니다. Defender for Cloud 로그를 syslog 서버로 스트리밍해야 합니다. 관리 노력은 최소화해야 합니다. 어떻게 해야 할까요? 정답을 선택하려면 답변 영역에서 적절한 옵션을 선택하세요. 참고: 각 정답은 1점입니다.