
SC-200 문제 1
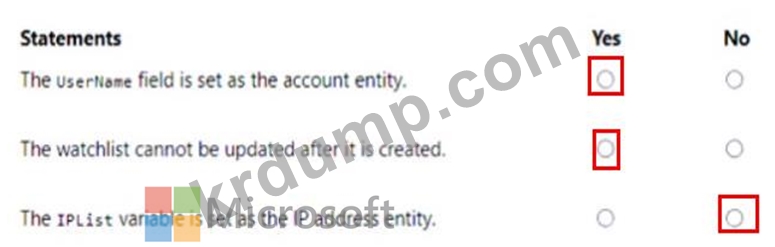
다음과 같은 KQL 쿼리가 있습니다.


SC-200 문제 2
핫스팟 질문
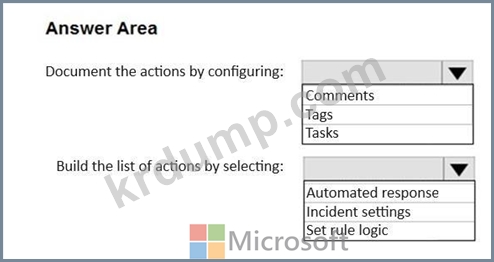
WS1이라는 이름의 Microsoft Sentinel 작업 영역이 포함된 Azure 구독이 있습니다.
WS1의 사건 기록에는 반드시 수행해야 할 조치 목록이 포함되어야 합니다.
해당 솔루션은 다음 요구 사항을 충족해야 합니다.
- 각 유형의 사고에 대해 맞춤형 조치 목록을 작성할 수 있는지 확인하십시오.
- 행정적 노력을 최소화합니다.
어떻게 해야 할까요? 답변하려면 답변란에서 적절한 옵션을 선택하세요.
참고: 정답 하나당 1점입니다.
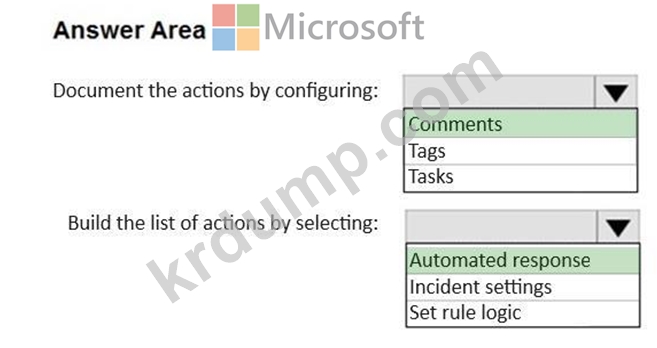
WS1이라는 이름의 Microsoft Sentinel 작업 영역이 포함된 Azure 구독이 있습니다.
WS1의 사건 기록에는 반드시 수행해야 할 조치 목록이 포함되어야 합니다.
해당 솔루션은 다음 요구 사항을 충족해야 합니다.
- 각 유형의 사고에 대해 맞춤형 조치 목록을 작성할 수 있는지 확인하십시오.
- 행정적 노력을 최소화합니다.
어떻게 해야 할까요? 답변하려면 답변란에서 적절한 옵션을 선택하세요.
참고: 정답 하나당 1점입니다.
SC-200 문제 3
Microsoft Defender for Endpoint를 사용하는 Microsoft 365 E5 구독을 보유하고 있습니다. 맬웨어 경고를 발생시킨 장치를 식별하고 해당 경고와 관련된 증거를 수집해야 합니다. 이 솔루션은 수집된 결과를 사용하여 영향을 받은 장치를 격리할 수 있도록 지원해야 합니다.
Microsoft 365 Defender 포털에서 무엇을 사용해야 할까요?
Microsoft 365 Defender 포털에서 무엇을 사용해야 할까요?
SC-200 문제 4
보안 관리자는 스토리지 계정에 악성코드가 업로드되었을 가능성이나 무차별 대입 공격이 성공했을 가능성 등과 같은 활동에 대해 Azure Defender로부터 이메일 알림을 받습니다.
보안 관리자는 맬웨어 방지 조치 실패 및 의심스러운 네트워크 활동과 같은 활동에 대한 이메일 알림을 받지 않습니다. 이러한 알림은 Azure 보안 센터에 표시됩니다.
보안 관리자가 모든 활동에 대한 이메일 알림을 받을 수 있도록 해야 합니다.
보안 센터 설정에서 무엇을 구성해야 할까요?
보안 관리자는 맬웨어 방지 조치 실패 및 의심스러운 네트워크 활동과 같은 활동에 대한 이메일 알림을 받지 않습니다. 이러한 알림은 Azure 보안 센터에 표시됩니다.
보안 관리자가 모든 활동에 대한 이메일 알림을 받을 수 있도록 해야 합니다.
보안 센터 설정에서 무엇을 구성해야 할까요?
SC-200 문제 5
핫스팟 질문
Microsoft Sentinel 작업 영역이 있습니다.
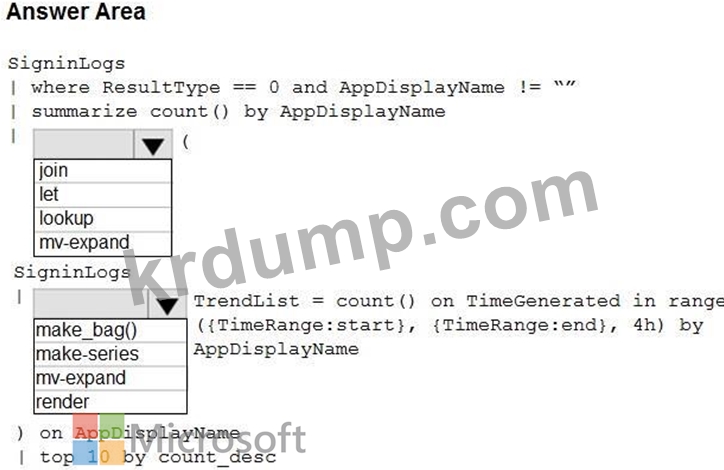
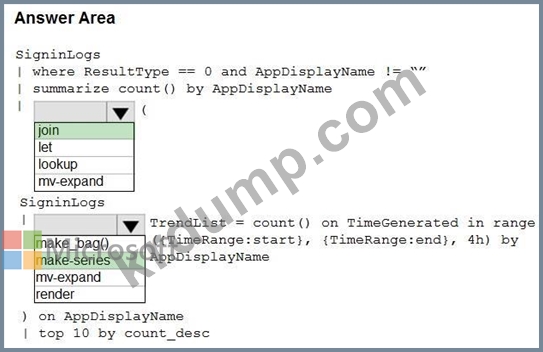
사용자 지정 통합 문서에 대한 보고서 시각화를 구성해야 합니다. 솔루션은 다음 요구 사항을 충족해야 합니다.
- AppDisplayName의 사용 횟수 및 사용 추세를 반드시 포함해야 합니다.
- TrendList 열은 스파크라인 시각화에서 사용할 수 있어야 합니다.
KQL 쿼리를 어떻게 작성해야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하십시오.
참고: 정답 하나당 1점입니다.
Microsoft Sentinel 작업 영역이 있습니다.
사용자 지정 통합 문서에 대한 보고서 시각화를 구성해야 합니다. 솔루션은 다음 요구 사항을 충족해야 합니다.
- AppDisplayName의 사용 횟수 및 사용 추세를 반드시 포함해야 합니다.
- TrendList 열은 스파크라인 시각화에서 사용할 수 있어야 합니다.
KQL 쿼리를 어떻게 작성해야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하십시오.
참고: 정답 하나당 1점입니다.
프리미엄 번들
DumpTop 에서 공유하는 최신 SC-200 시험 덤프는 SC-200 시험패스를 도와드릴수 있습니다! DumpTop 은 최근 업데이트된 SC-200 시험자료를 제공해드립니다. DumpTop SC-200 덤프도 시험문제 변경에 따라 업데이트되었으며 오답도 수정되었습니다. DumpTop SC-200 덤프 최신버전을 공유받아보세요.
(435 Q&As 덤프, 30%OFF할인코드: KrDump)