
SC-200 문제 41
Microsoft Sentinel 작업 영역이 있습니다.
계정 로그인 시도 실패 시 여러 개의 알림을 받게 됩니다.
경고가 오탐임을 확인했습니다.
해당 계정에 대한 추가 로그인 실패 알림이 생성되지 않도록 해야 합니다. 해결책은 다음 요구 사항을 충족해야 합니다.
- 다른 계정에 대해서도 로그인 실패 알림이 생성되도록 하십시오.
- 행정 업무 최소화
어떻게 해야 할까요?
계정 로그인 시도 실패 시 여러 개의 알림을 받게 됩니다.
경고가 오탐임을 확인했습니다.
해당 계정에 대한 추가 로그인 실패 알림이 생성되지 않도록 해야 합니다. 해결책은 다음 요구 사항을 충족해야 합니다.
- 다른 계정에 대해서도 로그인 실패 알림이 생성되도록 하십시오.
- 행정 업무 최소화
어떻게 해야 할까요?
SC-200 문제 42
다음과 같은 KQL 쿼리가 있습니다.


SC-200 문제 43
사례 연구 2 - 리트웨어 주식회사
개요
Litware Inc.는 재생에너지 기업입니다.
Litware는 보스턴과 시애틀에 사무실을 두고 있으며, 미국 전역에 원격 근무자를 보유하고 있습니다. 원격 근무자는 클라우드 리소스를 포함한 Litware의 리소스에 접근하기 위해 두 사무실 중 한 곳과 VPN 연결을 설정합니다.
기존 환경
신원 환경
이 네트워크에는 litware.com이라는 이름의 Active Directory 포리스트가 있으며, 이 포리스트는 litware.com이라는 이름의 Azure Active Directory(Azure AD) 테넌트와 동기화됩니다.
Microsoft 365 환경
Litware는 litware.com Azure AD 테넌트에 연결된 Microsoft 365 E5 구독을 보유하고 있습니다. Windows 10을 실행하는 모든 컴퓨터에 Microsoft Defender for Endpoint가 배포되어 있으며, 모든 Microsoft 클라우드 앱 보안 기본 제공 이상 탐지 정책이 활성화되어 있습니다.
Azure 환경
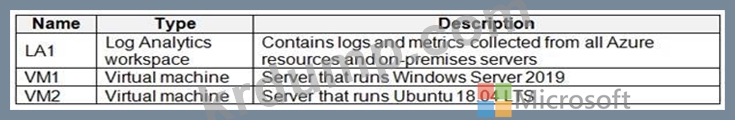
Litware는 litware.com Azure AD 테넌트에 연결된 Azure 구독을 보유하고 있습니다. 해당 구독에는 다음 표에 표시된 것처럼 미국 동부 Azure 지역의 리소스가 포함되어 있습니다.
네트워크 환경
Litware의 각 사무실은 인터넷에 직접 연결되며 Azure 구독의 가상 네트워크에 대한 사이트 간 VPN 연결을 갖습니다.
온프레미스 환경
사내 네트워크에는 다음 표에 표시된 컴퓨터가 포함되어 있습니다.

현재 문제점
클라우드 앱 보안은 사용자가 두 사무실에 동시에 연결할 때 오탐 경고를 자주 생성합니다.
계획된 변경 사항
Litware는 다음과 같은 변경 사항을 적용할 계획입니다.
* Azure 구독에서 Azure Sentinel을 생성하고 구성합니다.
* Azure AD 테스트 사용자 계정을 사용하여 Azure Sentinel 기능의 유효성을 검사합니다.
비즈니스 요구사항
Litware는 다음과 같은 비즈니스 요구 사항을 파악했습니다.
* 가능한 한 최소 권한의 원칙을 준수해야 합니다.
* 다른 모든 요건이 충족되는 한, 비용은 최소화되어야 합니다.
* 로그 분석 도구로 수집된 로그는 사용자 활동에 대한 완전한 감사 추적 기록을 제공해야 합니다.
* 모든 도메인 컨트롤러는 Microsoft Defender for Identity를 사용하여 보호해야 합니다.
Azure 정보 보호 요구 사항
보안 레이블이 지정되어 있고 Windows 10 컴퓨터에 저장된 모든 파일은 Azure Information Protection - 데이터 검색 대시보드에서 사용할 수 있어야 합니다.
Microsoft Defender for Endpoint 요구 사항
Windows 10 컴퓨터에서는 Microsoft Defender for Endpoint를 사용하여 클라우드 앱 보안에서 승인되지 않은 모든 앱을 차단해야 합니다.
Microsoft 클라우드 앱 보안 요구 사항
클라우드 앱 보안은 테넌트 수준 데이터를 기반으로 사용자 연결이 비정상적인지 여부를 식별해야 합니다.
Azure Defender 요구 사항
모든 서버는 동일한 Log Analytics 작업 공간으로 로그를 전송해야 합니다.
Azure Sentinel 요구 사항
Litware는 다음 Azure Sentinel 요구 사항을 충족해야 합니다.
* Azure Sentinel과 클라우드 앱 보안을 통합합니다.
* admin1이라는 사용자가 Azure Sentinel 플레이북을 구성할 수 있는지 확인하십시오.
* 사용자 지정 쿼리를 기반으로 Azure Sentinel 분석 규칙을 생성합니다. 이 규칙은 플레이북 실행을 자동으로 시작해야 합니다.
* 특정 IP 주소에서 데이터에 접근한 것을 나타내는 이벤트에 메모를 추가하여, 조사 그래프를 탐색할 때 해당 IP 주소를 참조할 수 있도록 합니다.
* Azure AD 테스트 사용자 계정으로 Microsoft Office 365에 대한 인바운드 액세스가 감지될 때 경고를 생성하는 테스트 규칙을 만듭니다. 규칙에 의해 생성된 경고는 개별 인시던트로 그룹화되어야 하며, 테스트 사용자 계정별로 하나의 인시던트가 생성되어야 합니다.
Microsoft Defender for Endpoint 요구 사항을 충족하려면 CLIENT1에서 실행되는 클라우드 앱을 제한해야 합니다.
어떤 두 가지 설정을 수정해야 할까요? 각 정답은 해결책의 일부를 나타냅니다.
참고: 정답 하나당 1점입니다.
개요
Litware Inc.는 재생에너지 기업입니다.
Litware는 보스턴과 시애틀에 사무실을 두고 있으며, 미국 전역에 원격 근무자를 보유하고 있습니다. 원격 근무자는 클라우드 리소스를 포함한 Litware의 리소스에 접근하기 위해 두 사무실 중 한 곳과 VPN 연결을 설정합니다.
기존 환경
신원 환경
이 네트워크에는 litware.com이라는 이름의 Active Directory 포리스트가 있으며, 이 포리스트는 litware.com이라는 이름의 Azure Active Directory(Azure AD) 테넌트와 동기화됩니다.
Microsoft 365 환경
Litware는 litware.com Azure AD 테넌트에 연결된 Microsoft 365 E5 구독을 보유하고 있습니다. Windows 10을 실행하는 모든 컴퓨터에 Microsoft Defender for Endpoint가 배포되어 있으며, 모든 Microsoft 클라우드 앱 보안 기본 제공 이상 탐지 정책이 활성화되어 있습니다.
Azure 환경
Litware는 litware.com Azure AD 테넌트에 연결된 Azure 구독을 보유하고 있습니다. 해당 구독에는 다음 표에 표시된 것처럼 미국 동부 Azure 지역의 리소스가 포함되어 있습니다.
네트워크 환경
Litware의 각 사무실은 인터넷에 직접 연결되며 Azure 구독의 가상 네트워크에 대한 사이트 간 VPN 연결을 갖습니다.
온프레미스 환경
사내 네트워크에는 다음 표에 표시된 컴퓨터가 포함되어 있습니다.
현재 문제점
클라우드 앱 보안은 사용자가 두 사무실에 동시에 연결할 때 오탐 경고를 자주 생성합니다.
계획된 변경 사항
Litware는 다음과 같은 변경 사항을 적용할 계획입니다.
* Azure 구독에서 Azure Sentinel을 생성하고 구성합니다.
* Azure AD 테스트 사용자 계정을 사용하여 Azure Sentinel 기능의 유효성을 검사합니다.
비즈니스 요구사항
Litware는 다음과 같은 비즈니스 요구 사항을 파악했습니다.
* 가능한 한 최소 권한의 원칙을 준수해야 합니다.
* 다른 모든 요건이 충족되는 한, 비용은 최소화되어야 합니다.
* 로그 분석 도구로 수집된 로그는 사용자 활동에 대한 완전한 감사 추적 기록을 제공해야 합니다.
* 모든 도메인 컨트롤러는 Microsoft Defender for Identity를 사용하여 보호해야 합니다.
Azure 정보 보호 요구 사항
보안 레이블이 지정되어 있고 Windows 10 컴퓨터에 저장된 모든 파일은 Azure Information Protection - 데이터 검색 대시보드에서 사용할 수 있어야 합니다.
Microsoft Defender for Endpoint 요구 사항
Windows 10 컴퓨터에서는 Microsoft Defender for Endpoint를 사용하여 클라우드 앱 보안에서 승인되지 않은 모든 앱을 차단해야 합니다.
Microsoft 클라우드 앱 보안 요구 사항
클라우드 앱 보안은 테넌트 수준 데이터를 기반으로 사용자 연결이 비정상적인지 여부를 식별해야 합니다.
Azure Defender 요구 사항
모든 서버는 동일한 Log Analytics 작업 공간으로 로그를 전송해야 합니다.
Azure Sentinel 요구 사항
Litware는 다음 Azure Sentinel 요구 사항을 충족해야 합니다.
* Azure Sentinel과 클라우드 앱 보안을 통합합니다.
* admin1이라는 사용자가 Azure Sentinel 플레이북을 구성할 수 있는지 확인하십시오.
* 사용자 지정 쿼리를 기반으로 Azure Sentinel 분석 규칙을 생성합니다. 이 규칙은 플레이북 실행을 자동으로 시작해야 합니다.
* 특정 IP 주소에서 데이터에 접근한 것을 나타내는 이벤트에 메모를 추가하여, 조사 그래프를 탐색할 때 해당 IP 주소를 참조할 수 있도록 합니다.
* Azure AD 테스트 사용자 계정으로 Microsoft Office 365에 대한 인바운드 액세스가 감지될 때 경고를 생성하는 테스트 규칙을 만듭니다. 규칙에 의해 생성된 경고는 개별 인시던트로 그룹화되어야 하며, 테스트 사용자 계정별로 하나의 인시던트가 생성되어야 합니다.
Microsoft Defender for Endpoint 요구 사항을 충족하려면 CLIENT1에서 실행되는 클라우드 앱을 제한해야 합니다.
어떤 두 가지 설정을 수정해야 할까요? 각 정답은 해결책의 일부를 나타냅니다.
참고: 정답 하나당 1점입니다.
SC-200 문제 44
Azure AD 데이터 커넥터가 포함된 Microsoft Sentinel 작업 영역이 있습니다.
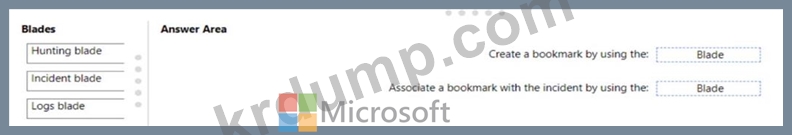
Azure AD 관련 사건에 책갈피를 연결해야 합니다.
무엇을 해야 할까요? 정답을 맞추려면 적절한 칼날을 올바른 작업 위치로 드래그하세요. 각 칼날은 한 번, 여러 번 또는 전혀 사용되지 않을 수 있습니다. 콘텐츠를 보려면 창 사이의 분할 막대를 드래그하거나 스크롤해야 할 수도 있습니다. 참고: 정답 하나당 1점입니다.
Azure AD 관련 사건에 책갈피를 연결해야 합니다.
무엇을 해야 할까요? 정답을 맞추려면 적절한 칼날을 올바른 작업 위치로 드래그하세요. 각 칼날은 한 번, 여러 번 또는 전혀 사용되지 않을 수 있습니다. 콘텐츠를 보려면 창 사이의 분할 막대를 드래그하거나 스크롤해야 할 수도 있습니다. 참고: 정답 하나당 1점입니다.

SC-200 문제 45
비즈니스 요구 사항을 충족하도록 DC1을 구성해야 합니다.
어떤 네 가지 행동을 순서대로 수행해야 할까요? 정답을 고르려면, 행동 목록에서 적절한 행동을 골라 답란에 옮겨 올바른 순서대로 배열하세요.

어떤 네 가지 행동을 순서대로 수행해야 할까요? 정답을 고르려면, 행동 목록에서 적절한 행동을 골라 답란에 옮겨 올바른 순서대로 배열하세요.

프리미엄 번들
DumpTop 에서 공유하는 최신 SC-200 시험 덤프는 SC-200 시험패스를 도와드릴수 있습니다! DumpTop 은 최근 업데이트된 SC-200 시험자료를 제공해드립니다. DumpTop SC-200 덤프도 시험문제 변경에 따라 업데이트되었으며 오답도 수정되었습니다. DumpTop SC-200 덤프 최신버전을 공유받아보세요.
(435 Q&As 덤프, 30%OFF할인코드: KrDump)