
Associate-Cloud-Engineer 문제 291
Kubernetes Engine 클러스터를 생성하여 클러스터 내에 여러 개의 Pod를 배포하려고 합니다. 모든 컨테이너 로그는 나중에 분석할 수 있도록 BigQuery에 저장해야 합니다. Google에서 권장하는 모범 사례를 따르려고 합니다. 어떤 두 가지 접근 방식을 사용할 수 있을까요?
Associate-Cloud-Engineer 문제 292
당신은 수천 명의 공급업체가 업로드한 데이터 파일을 처리하는 애플리케이션을 개발하고 있습니다.
이 애플리케이션의 주요 목표는 데이터 보안과 오래된 데이터의 만료입니다. 다음과 같은 기능을 갖춘 애플리케이션을 설계해야 합니다.
- 공급업체가 자신의 데이터에만 접근할 수 있도록 접근 권한을 제한합니다.
- 공급업체에게 데이터에 대한 쓰기 권한을 30분 동안만 부여하십시오.
- 45일 이상 된 데이터를 삭제하세요.
개발 주기가 매우 짧고, 애플리케이션 유지보수가 최소화되도록 해야 합니다. 어떤 두 가지 전략을 사용해야 할까요? (두 가지를 선택하세요.)
이 애플리케이션의 주요 목표는 데이터 보안과 오래된 데이터의 만료입니다. 다음과 같은 기능을 갖춘 애플리케이션을 설계해야 합니다.
- 공급업체가 자신의 데이터에만 접근할 수 있도록 접근 권한을 제한합니다.
- 공급업체에게 데이터에 대한 쓰기 권한을 30분 동안만 부여하십시오.
- 45일 이상 된 데이터를 삭제하세요.
개발 주기가 매우 짧고, 애플리케이션 유지보수가 최소화되도록 해야 합니다. 어떤 두 가지 전략을 사용해야 할까요? (두 가지를 선택하세요.)
Associate-Cloud-Engineer 문제 293
직원이 해고되었지만, 해당 직원의 Google Cloud Platform(GCP) 접근 권한은 2주 후에야 삭제되었습니다. 이 직원이 해고 후 고객의 민감한 정보에 접근했는지 여부를 확인해야 합니다.
어떻게 해야 할까요?
어떻게 해야 할까요?
Associate-Cloud-Engineer 문제 294
현재 BigQuery에서 데이터 웨어하우스를 운영하고 있습니다. 파트너사가 해당 데이터 웨어하우스의 데이터를 기반으로 추천 엔진을 제공하고 있으며, 이 애플리케이션 또한 Google Cloud에서 실행 중입니다. 파트너사는 자체 프로젝트에서 리소스를 관리하지만, 귀하의 프로젝트에 있는 BigQuery 데이터셋에 접근해야 합니다. 파트너사에게 데이터셋 접근 권한을 제공하려면 어떻게 해야 할까요?
Associate-Cloud-Engineer 문제 295
아래에 지정된 YAML 파일을 사용하여 myapp1이라는 마이크로서비스를 Google Kubernetes Engine 클러스터에 배포했습니다.
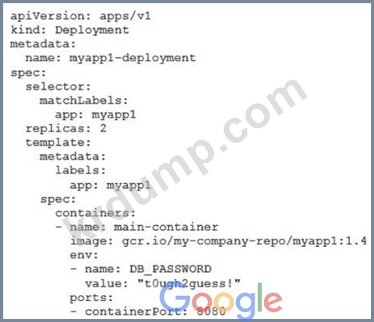
데이터베이스 암호가 평문으로 저장되지 않도록 이 구성을 리팩토링해야 합니다. 구글에서 권장하는 모범 사례를 따르고 싶습니다. 어떻게 해야 할까요?
데이터베이스 암호가 평문으로 저장되지 않도록 이 구성을 리팩토링해야 합니다. 구글에서 권장하는 모범 사례를 따르고 싶습니다. 어떻게 해야 할까요?