

PT0-001 문제 121
다음 중 테스터가 호스트에서 잠재적인 인용되지 않은 서비스 경로를 열거할 수 있게 해주는 명령은 무엇입니까?
PT0-001 문제 122
다음 중 Metasploit 데이터베이스를 시작하는 명령은 무엇입니까?
PT0-001 문제 123
물리적 침투 테스터 테스트 시나리오에서. 침투 테스터는 랩톱에 대한 물리적 액세스 권한을 얻습니다. 노트북이 로그인되어 있지만 잠겨 있습니다. 다음 중 장치에서 자격 증명을 추출하기 위한 잠재적인 다음 단계는 무엇입니까?
PT0-001 문제 124
드래그 앤 드롭
관리자는 다음 Python 스크립트 내에서 문제 진단을 지원하기 위해 테스터를 호출합니다.
#!/usr/bin/파이썬
s = "관리자"
테스터는 문자열 슬라이싱 및 조작에 문제가 있다고 의심합니다. 다음 코드 세그먼트를 분석하고 각 문자열 조작에 대한 올바른 출력을 해당 코드 세그먼트로 끌어다 놓습니다. 옵션은 한 번만 사용하거나 전혀 사용하지 않을 수 있습니다.
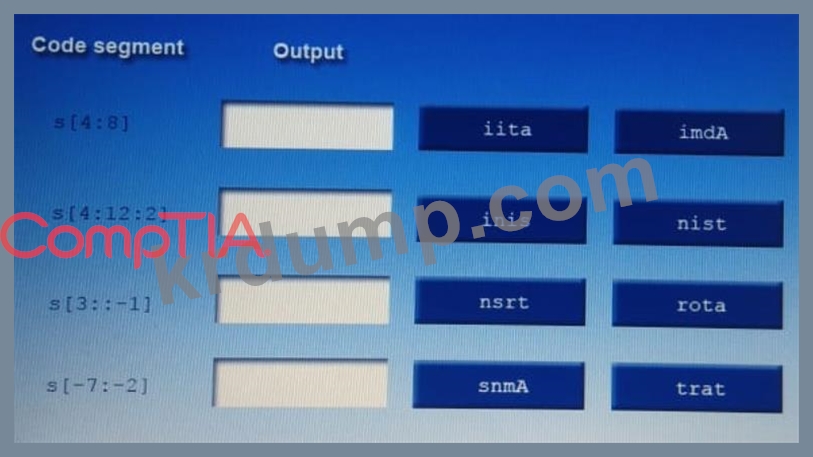
관리자는 다음 Python 스크립트 내에서 문제 진단을 지원하기 위해 테스터를 호출합니다.
#!/usr/bin/파이썬
s = "관리자"
테스터는 문자열 슬라이싱 및 조작에 문제가 있다고 의심합니다. 다음 코드 세그먼트를 분석하고 각 문자열 조작에 대한 올바른 출력을 해당 코드 세그먼트로 끌어다 놓습니다. 옵션은 한 번만 사용하거나 전혀 사용하지 않을 수 있습니다.

PT0-001 문제 125
웹 애플리케이션 평가 중에 침투 테스터는 서버에서 임의의 명령을 실행할 수 있음을 발견합니다. 이 공격을 한 단계 더 진행하기 위해 침투 테스터는 192.168.1.5의 공격 시스템으로 역방향 쉘을 얻는 방법을 탐색하기 시작합니다. 다음 중 가능한 방법은 무엇입니까? (2개 선택).