

PT0-001 문제 111
침투 테스터는 역방향 SSH 터널을 통해 인터넷에서 테스트 시스템에 연결하여 원격 내부 침투 테스트를 수행합니다. 테스트 시스템은 IP 주소가 192.168.1.13이고 게이트웨이가 192.168.1.1인 일반 사용자 서브넷에 배치되었습니다. 아래 명령을 실행한 직후 침투 테스터의 테스트 플랫폼에 대한 SSH 연결이 끊어집니다.
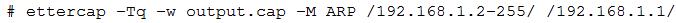
안정적인 연결을 유지하면서 ARP 스푸핑을 수행하기 위해 향후 침투 테스터가 사용해야 하는 다음 ettercap 명령은 무엇입니까?
안정적인 연결을 유지하면서 ARP 스푸핑을 수행하기 위해 향후 침투 테스터가 사용해야 하는 다음 ettercap 명령은 무엇입니까?
PT0-001 문제 112
침투 테스트의 범위에서는 테스터가 포트 스캔을 수행할 때 은밀하게 수행해야 합니다. Nmap BEST의 다음 명령 중 은밀한 스캔을 지원하는 것은 무엇입니까?
PT0-001 문제 113
침투 테스터는 시스템에 "유령" 취약점이 있는지 수동으로 확인하려고 합니다. 다음 중 취약점을 검증하는 올바른 방법은 무엇입니까?
PT0-001 문제 114
회사에서 내부 개발 Android 애플리케이션의 보안을 검토하기 위해 침투 테스터를 요청했습니다. 침투 테스터는 평가를 지원하기 위해 APK 파일을 받았습니다.
침투 테스터는 APK 파일에서 SAST를 실행하려고 합니다. 다음 중 침투 테스터가 가장 먼저 수행해야 하는 준비 단계는 무엇입니까? (2개 선택)
침투 테스터는 APK 파일에서 SAST를 실행하려고 합니다. 다음 중 침투 테스터가 가장 먼저 수행해야 하는 준비 단계는 무엇입니까? (2개 선택)
PT0-001 문제 115
회사에 대한 보안 평가를 수행한 후 클라이언트는 클라이언트의 테스트 환경을 사용할 수 없는 시간에 대해 청구된 것으로 밝혀졌습니다. 클라이언트는 부당하게 청구되었다고 주장합니다. 다음 중 MOST가 그러한 상황에서 지침을 제공할 수 있는 문서는 무엇입니까?