MD-102 문제 126
Windows 10을 실행하고 Azure Log Analytics 작업 영역에 연결하는 컴퓨터가 있습니다. 작업공간은 Windows 이벤트 로그에서 사용 가능한 모든 이벤트를 수집하도록 구성됩니다.
컴퓨터에는 다음 표에 표시된 이벤트가 기록되어 있습니다.
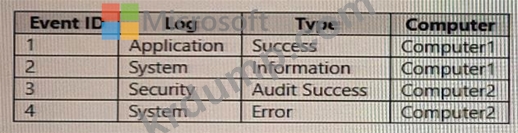
Log Analytics 작업 영역에서는 어떤 이벤트가 수집되나요?
컴퓨터에는 다음 표에 표시된 이벤트가 기록되어 있습니다.
Log Analytics 작업 영역에서는 어떤 이벤트가 수집되나요?
MD-102 문제 127
회사에서 끝점용 Microsoft Defender를 사용합니다. 끝점용 Microsoft Defender에는 다음 표에 표시된 장치 그룹이 포함되어 있습니다.
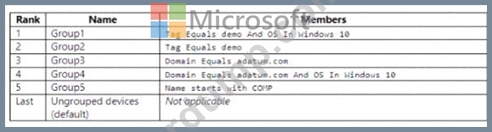
다음 그림과 같이 Microsoft Defender for Endpoint에 컴퓨터를 온보딩합니다.
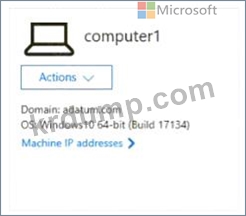
Microsoft Defender for Endpoint 구성은 어떤 영향을 미치나요? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.
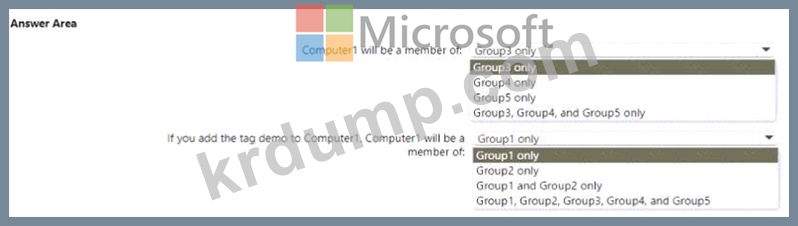
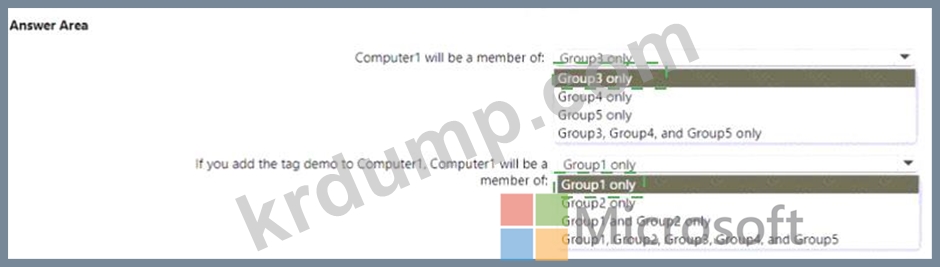
다음 그림과 같이 Microsoft Defender for Endpoint에 컴퓨터를 온보딩합니다.
Microsoft Defender for Endpoint 구성은 어떤 영향을 미치나요? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.

MD-102 문제 128
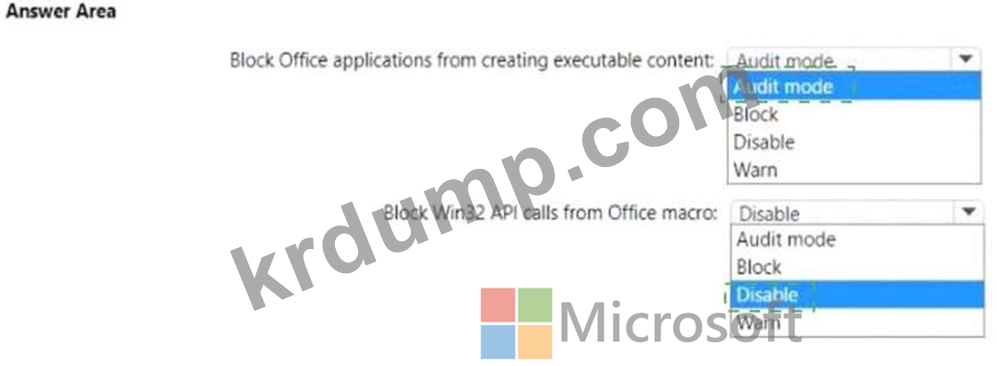
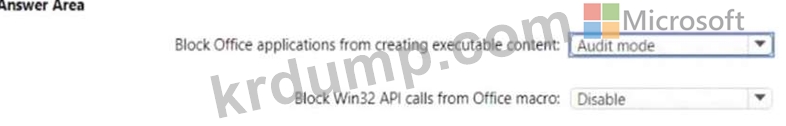
MDM 전시회에 MDM 보안 기준 프로필이 표시되어 있습니다. (MDM 탭을 클릭합니다.) ASR 전시회에 ASR Endpoint Security 프로필이 표시됩니다. (ASR 탭을 클릭하세요.)

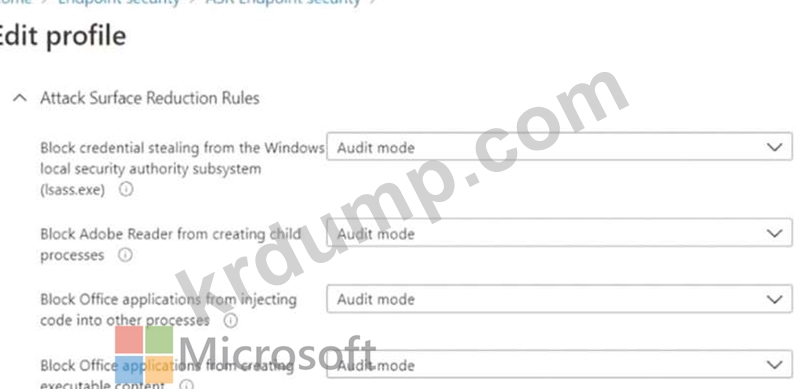
Microsoft Intune에 등록된 장치에 두 프로필을 모두 배포할 계획입니다. 장치에서 다음 설정이 구성되는 방식을 식별해야 합니다.
* Office 응용 프로그램이 실행 가능한 콘텐츠를 생성하지 못하도록 차단
* Office 매크로에서 Win32 API 호출을 차단합니다.
현재 설정은 각 장치에서 로컬로 비활성화되어 있습니다.
장치의 효과적인 설정은 무엇입니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.

Microsoft Intune에 등록된 장치에 두 프로필을 모두 배포할 계획입니다. 장치에서 다음 설정이 구성되는 방식을 식별해야 합니다.
* Office 응용 프로그램이 실행 가능한 콘텐츠를 생성하지 못하도록 차단
* Office 매크로에서 Win32 API 호출을 차단합니다.
현재 설정은 각 장치에서 로컬로 비활성화되어 있습니다.
장치의 효과적인 설정은 무엇입니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.
MD-102 문제 129
Microsoft Intune을 사용하고 다음 표에 표시된 장치를 포함하는 Microsoft 365 테넌트가 있습니다.

Microsoft Intune Endpoint 보안에서는 각 장치에 대한 디스크 암호화 정책을 구성해야 합니다.
각 장치에 어떤 암호화 유형을 사용해야 하며, 암호화 키를 관리하기 위해 어떤 역할 기반 액세스 제어(Intune의 RBAQ 역할)를 사용해야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.

Microsoft Intune Endpoint 보안에서는 각 장치에 대한 디스크 암호화 정책을 구성해야 합니다.
각 장치에 어떤 암호화 유형을 사용해야 하며, 암호화 키를 관리하기 위해 어떤 역할 기반 액세스 제어(Intune의 RBAQ 역할)를 사용해야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.

MD-102 문제 130
다음 표에 표시된 디바이스를 포함하는 contoso.com이라는 Azure AD 테넌트가 있습니다.
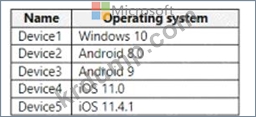
AH 장치에는 App1이라는 앱이 포함되어 있으며 Microsoft Intune에 등록되어 있습니다.
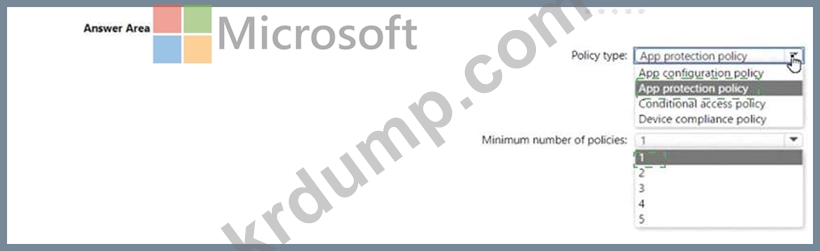
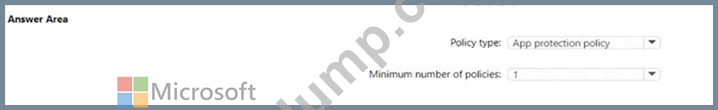
사용자가 App1에서 데이터를 복사하여 다른 앱에 붙여넣는 것을 방지해야 합니다.
Intune에서는 어떤 유형의 정책과 몇 개의 정책을 만들어야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.

AH 장치에는 App1이라는 앱이 포함되어 있으며 Microsoft Intune에 등록되어 있습니다.
사용자가 App1에서 데이터를 복사하여 다른 앱에 붙여넣는 것을 방지해야 합니다.
Intune에서는 어떤 유형의 정책과 몇 개의 정책을 만들어야 합니까? 답변하려면 답변 영역에서 적절한 옵션을 선택하세요.
참고: 올바른 선택은 각각 1점의 가치가 있습니다.