설명:
CoPP 및 MPP
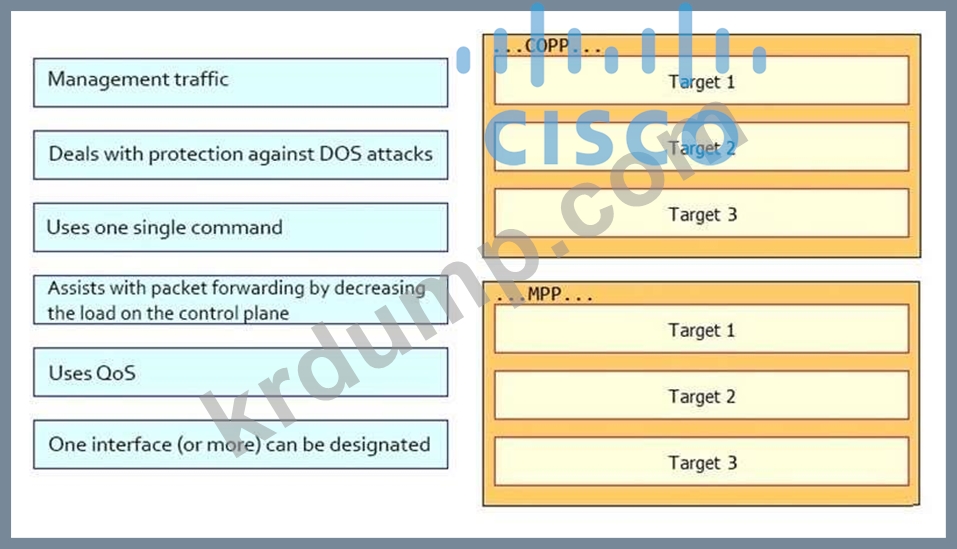
https://www.cisco.com/c/en/us/about/security-center/copp-best-practices.html CoPP(Control Plane Policing) - CoPP는 Cisco IOS 전체 경로 프로세서 보호 메커니즘입니다. 그림 2와 같이 rACL과 유사하게 CoPP는 라우터의 펀트 경로에 한 번 배포됩니다. 그러나 수신 대상 IP 패킷에만 적용되는 rACL과 달리 CoPP는 처리를 위해 경로 프로세서에 전달하는 모든 패킷에 적용됩니다. 따라서 CoPP는 수신 대상 IP 패킷뿐만 아니라 IP 패킷 및 비IP 패킷도 예외로 처리합니다. 또한 정책 구성을 위해 MQC(Modular QoS CLI) 프레임워크를 사용하여 CoPP를 구현합니다. 이러한 방식으로 단순히 기능을 허용 및 거부하는 것 외에도 특정 패킷은 허용되지만 속도가 제한될 수 있습니다. 이 동작은 효과적인 CoPP 정책을 정의하는 기능을 상당히 향상시킵니다. (참고: "
MQC에서 class-map 명령은 트래픽 클래스를 정의하는 데 사용됩니다. 트래픽 클래스에는 이름, 하나 또는 일련의 일치 명령, 이러한 일치 명령을 평가하는 방법에 대한 지침이라는 세 가지 주요 요소가 포함됩니다. 일치 명령은 패킷 분류를 위한 다양한 기준을 지정하는 데 사용됩니다. 패킷은 일치 명령에 지정된 기준과 일치하는지 확인하기 위해 검사됩니다. 패킷이 지정된 기준과 일치하면 해당 패킷은 클래스의 구성원으로 간주되고 서비스 정책에 설정된 QoS 사양에 따라 처리됩니다. 일치 기준을 충족하지 못하는 패킷은 기본 클래스의 구성원으로 분류됩니다.
일치 명령을 평가하기 위한 명령은 모두 일치 또는 모두 일치로 지정됩니다. 둘 이상의 match 문이 포함된 경우 match-any를 사용하려면 패킷이 클래스에 포함될 문 중 하나 이상과 일치해야 합니다. 모두 일치를 사용하는 경우 패킷은 클래스에 포함될 모든 명령문과 일치해야 합니다.
policy-map 명령은 class-map 명령으로 정의된 트래픽 클래스를 하나 이상의 QoS 정책과 연결하는 데 사용됩니다. 이 연결의 결과를 서비스 정책이라고 합니다. 서비스 정책에는 이름, 트래픽 클래스(class 명령으로 지정) 및 QoS 정책의 세 가지 요소가 포함됩니다. 서비스 정책의 목적은 트래픽 클래스를 하나 이상의 QoS 정책과 연결하는 것입니다. 정책 맵에 포함된 클래스는 하향식으로 처리됩니다. 패킷이 클래스와 일치하는 것으로 발견되면 더 이상의 처리가 수행되지 않습니다. 즉, 패킷은 하나의 클래스에만 속할 수 있으며 가장 먼저 일치하는 클래스입니다. 패킷이 정의된 클래스와 일치하지 않으면 자동으로 class-default 클래스에 배치됩니다. 기본 클래스는 명시적으로 구성되었는지 여부에 관계없이 항상 적용됩니다.
service-policy 명령은 policy-map 명령으로 지정된 서비스 정책을 인터페이스에 연결하는 데 사용됩니다. CoPP의 경우 이것이 컨트롤 플레인 인터페이스입니다. 서비스 정책의 요소는 인터페이스를 나가는 패킷에 적용되거나 일부 버전의 CoPP에서 적용될 수 있으므로 사용자는 서비스 정책 특성을 들어오는 패킷에 적용할지 나가는 패킷에 적용할지 여부를 지정해야 합니다.
MQC는 CoPP 전용이 아니라 Cisco IOS 전체에서 모든 QoS를 활성화하는 데 사용되는 일반 프레임워크입니다. MQC 프레임워크 내에서 사용할 수 있는 모든 기능을 CoPP 정책에 사용할 수 있거나 적용할 수 있는 것은 아닙니다. 예를 들어 특정 분류(일치) 기준만 CoPP에 적용됩니다. 경우에 따라 CoPP에 적용될 수 있는 MQC 플랫폼 및/또는 IOS 종속성이 있습니다. CoPP 관련 종속성에 대해서는 해당 제품 참조 및 구성 가이드를 참조하세요.
CoPP 정책 구성
CoPP 정책 배포
CoPP 정책 확인
CoPP 정책 조정
https://www.cisco.com/c/en/us/td/docs/ios/12_4t/12_4t11/htsecmpp.html#wp1049321 관리 평면 관리 평면은 라우팅 관리와 관련된 모든 트래픽의 논리적 경로입니다. 플랫폼. 계층과 평면으로 구성된 통신 아키텍처의 세 평면 중 하나인 관리 평면은 네트워크에 대한 관리 기능을 수행하고 모든 평면(관리, 제어, 데이터) 간의 기능을 조정합니다. 관리 평면은 네트워크 연결을 통해 장치를 관리하는 데에도 사용됩니다.
관리 평면에서 처리되는 프로토콜의 예로는 SNMP(Simple Network Management Protocol), Telnet, HTTP, HTTPS(보안 HTTP) 및 SSH가 있습니다. 이러한 관리 프로토콜은 모니터링 및 CLI 액세스에 사용됩니다. 내부 소스(신뢰할 수 있는 네트워크)에 대한 장치 액세스를 제한하는 것이 중요합니다.
관리부 보호 기능의 이점
MPP 기능을 구현하면 다음과 같은 이점이 있습니다.
- 모든 인터페이스에서 관리 프로토콜을 허용하는 것보다 장치 관리를 위한 더 나은 액세스 제어
- 비관리 인터페이스의 데이터 패킷 성능 향상
- 네트워크 확장성 지원
- 인터페이스별 ACL을 사용하여 장치에 대한 관리 액세스를 제한하는 작업을 단순화합니다.
- 장치에 대한 액세스를 제한하는 데 필요한 ACL 수 감소
- 스위칭 및 라우팅 인터페이스에 대한 관리 패킷 플러드가 CPU에 도달하는 것을 방지합니다.